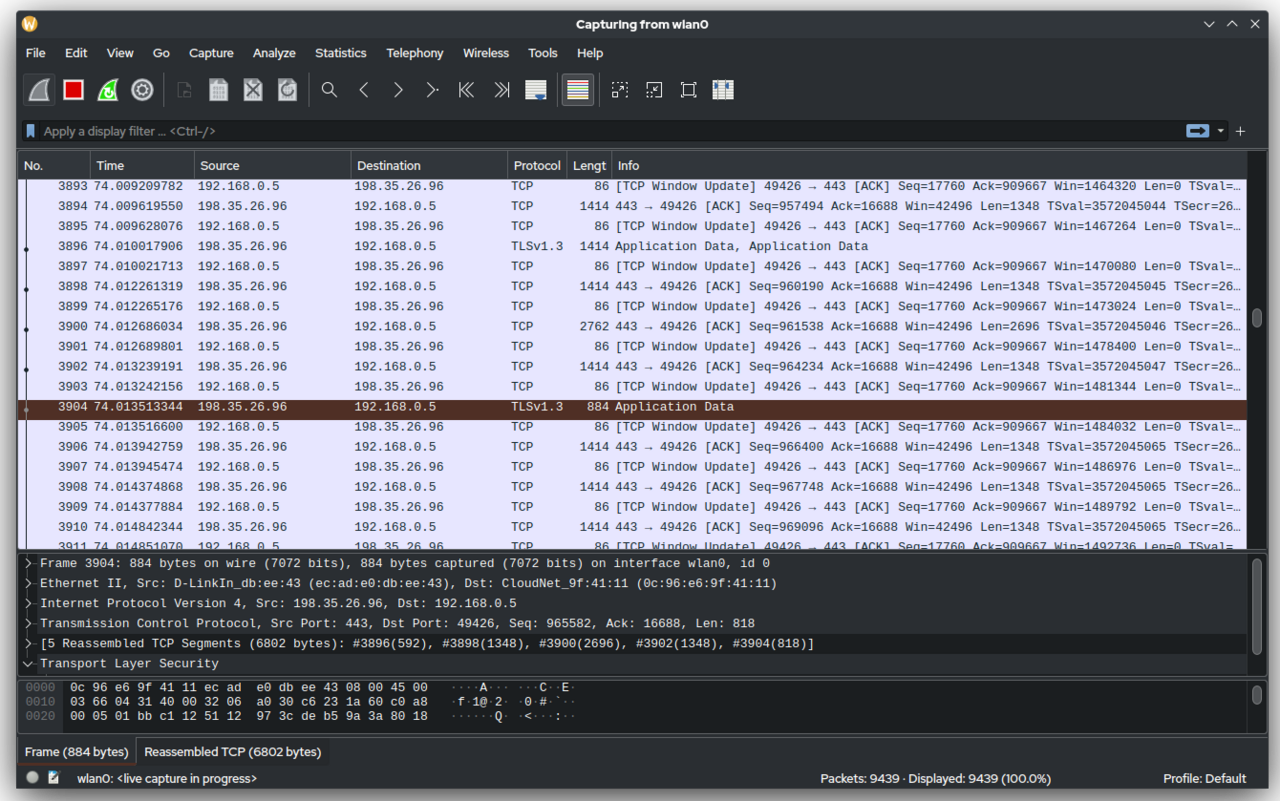
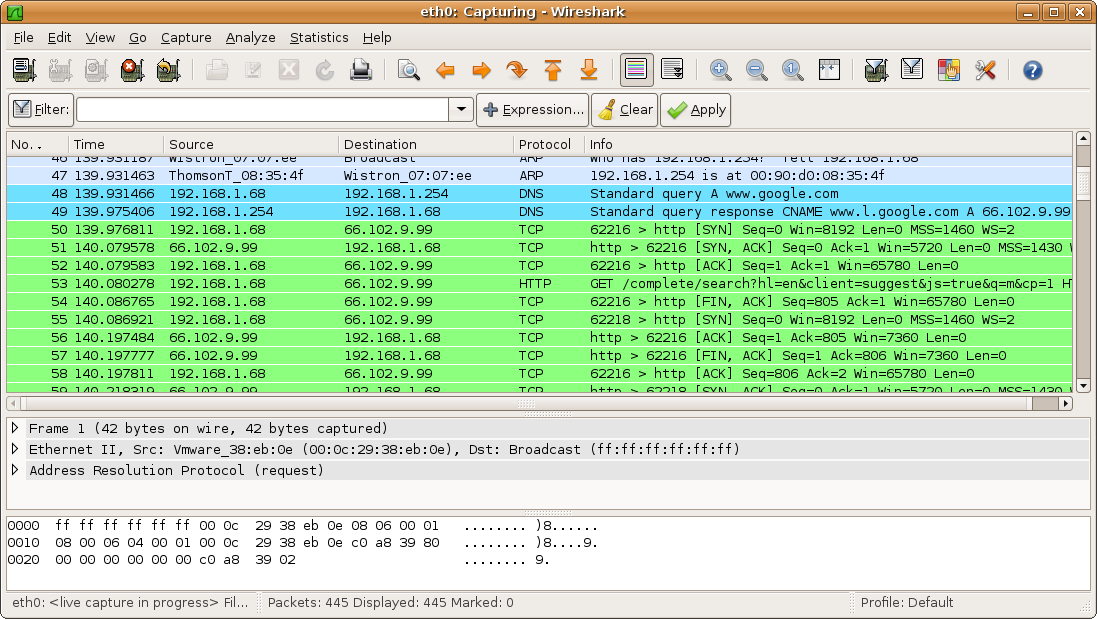
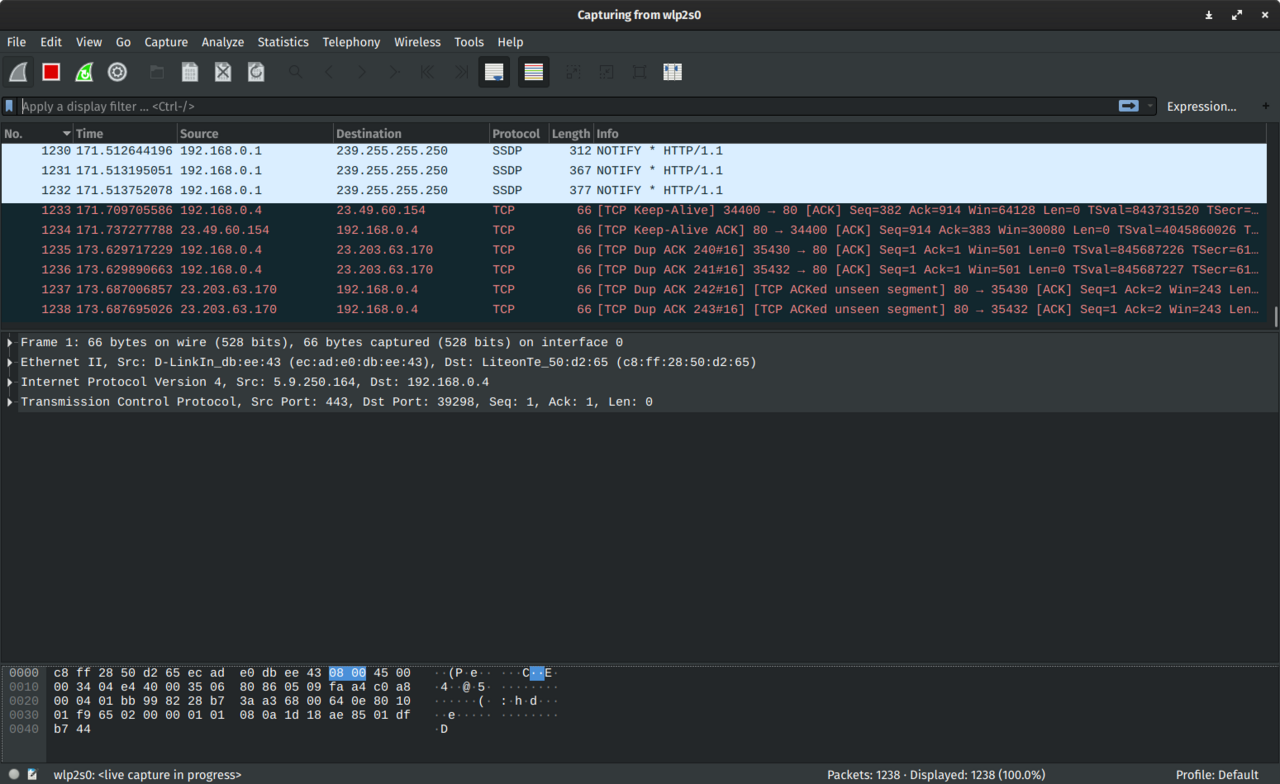
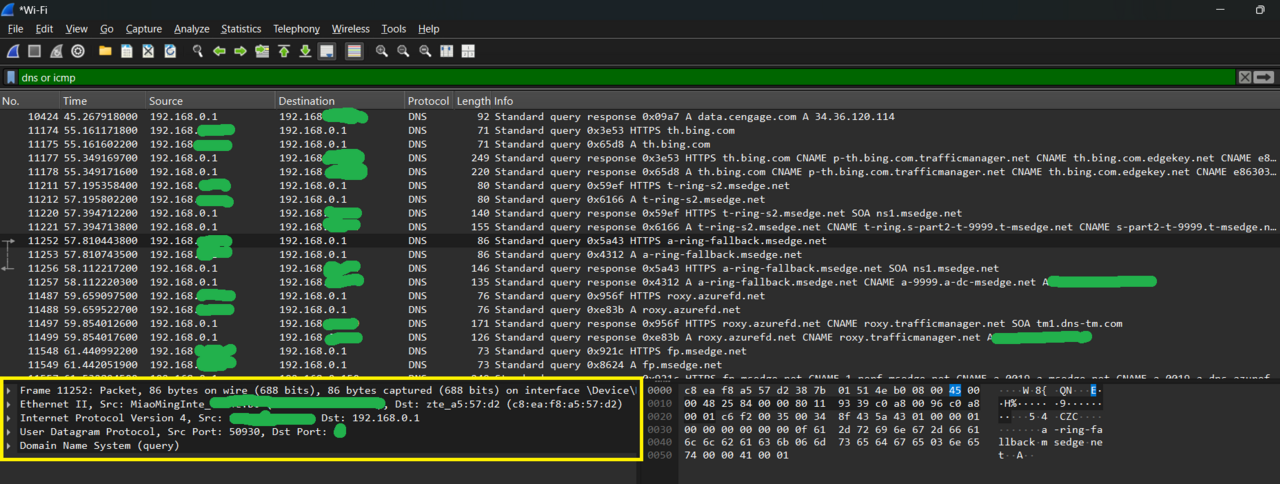
Wireshark — бесплатная программа с открытым кодом, которая записывает сетевой обмен и показывает его по пакетам. Такие программы называют анализаторами трафика или снифферами: они не ускоряют интернет и ничего не настраивают, а дают увидеть, что именно уходит с компьютера в сеть и что приходит обратно. Проект существует с 1998 года, работает на Windows, macOS и Linux и давно стал стандартным инструментом сетевых инженеров.
Главное отличие Wireshark от простых утилит вроде пинга — разбор содержимого. Программа не просто сообщает, что до сервера есть связь: она раскладывает каждый пакет по уровням и подписывает поля понятными названиями. Вы видите, какой домен компьютер спросил у DNS-сервера, в какой момент началось соединение по TCP, какой код ответа вернул веб-сервер и где обмен оборвался. Выводы при этом делает человек: Wireshark показывает факты, но не объясняет их.
Что умеет Wireshark
- Запись трафика с любого адаптера — Wi-Fi, кабельная сеть, виртуальные интерфейсы программ виртуализации. В окне выбора рядом с каждым адаптером рисуется график активности, поэтому сразу видно, через какой из них идёт жизнь.
- Разбор по протоколам — Wireshark знает очень много протоколов и для каждого раскрывает поля: DNS, DHCP, ARP, TCP, UDP, HTTP, TLS, SMB и десятки других. Выбранный пакет в нижней части окна разворачивается по уровням, от кадра Ethernet до прикладных данных.
- Фильтры отображения — записали всё, а смотрите только нужное. Строка фильтра принимает короткие выражения: «dns» оставит запросы имён, «http» — обращения к сайтам, «ip.addr == адрес» — обмен с одним устройством.
- Сборка потока — команда следования за потоком TCP склеивает разрозненные пакеты в единую переписку клиента и сервера, которую можно читать подряд, а не по кускам.
- Статистика — отдельное меню показывает, какие протоколы заняли какую долю записи, кто с кем больше всего общался, какие адреса и порты участвовали, и строит график загрузки по времени. Часто источник проблемы виден уже здесь, без чтения отдельных пакетов.
- Файлы записей — обмен сохраняется в формате pcapng и открывается потом на другом компьютере и в другой системе. Так удобно отдавать запись коллеге или в поддержку производителя оборудования, а ещё разбирать чужие учебные записи.
- Работа без графического окна — вместе с программой ставятся консольные tshark и dumpcap. Ими пишут трафик на сервере, где нет рабочего стола, а потом переносят файл на свой компьютер.
- Экспорт переданных объектов — если файл, картинка или страница шли по сети незашифрованными, Wireshark достанет их из записи и сохранит на диск.
Есть ограничение, которое не зависит от программы: почти весь современный обмен зашифрован. В записи видно, к какому серверу обратился компьютер, какое имя домена он спрашивал, сколько данных ушло и когда, — но не текст страниц, сообщений и паролей.
Кому подходит
- Системным администраторам: найти, почему рабочее место не получает адрес по DHCP, кто в сети рассылает лишние широковещательные запросы, на каком шаге рвётся подключение к серверу.
- Разработчикам: посмотреть настоящие запросы и ответы своего приложения, когда журналов не хватает, и проверить, что программа обращается именно туда, куда задумано.
- Тем, кто учится сетям: теория про уровни и установку соединения становится понятной, когда перед глазами настоящие пакеты своего компьютера.
- Инженерам поддержки и мастерам: запись обмена — это доказательство, которое можно приложить к обращению к провайдеру или производителю оборудования.
- Внимательным пользователям: увидеть, какие адреса опрашивает программа или умное устройство в домашней сети, когда вы его вроде бы не трогаете.
Плюсы
- Бесплатная и с открытым кодом, без платной версии
- Понимает огромное число протоколов и подписывает поля
- Фильтры и статистика находят проблему без чтения всех пакетов
- Записи переносятся между компьютерами и системами
- Есть консольные версии для серверов
Минусы
- Требует основ знаний о сетях: без них окно с пакетами ничего не объясняет
- Перевод интерфейса неполный, названия протоколов и полей всегда английские
- Зашифрованный обмен виден только снаружи, содержимое недоступно
- Для записи нужны права администратора и отдельный драйвер захвата
- Длинная запись занимает гигабайты и замедляет просмотр
Сколько стоит
Wireshark бесплатна на всех системах и распространяется по открытой лицензии GNU GPL. Платной версии, подписки и ограничений по функциям нет: поддержка протоколов, инструменты статистики и консольные утилиты доступны сразу после установки. Проект живёт за счёт сообщества, спонсоров и пожертвований, поэтому в программе нет рекламы и предложений что-нибудь купить.
Как установить
- Откройте официальный сайт Wireshark и в разделе загрузок выберите свою систему: установщик для Windows, образ для macOS или указания для Linux.
- В Windows вместе с программой предлагается поставить драйвер захвата пакетов — без него запись работать не будет, поэтому согласитесь. Отдельный компонент для записи обмена с USB-устройствами нужен редко, его можно не ставить.
- В macOS перетащите программу в папку приложений и разрешите системе доступ к сетевым интерфейсам, когда она спросит, — иначе список адаптеров останется пустым.
- В Linux поставьте пакет из репозитория системы и ответьте согласием на вопрос о разрешении записи обычным пользователям, а затем добавьте свою учётную запись в группу, которую создаёт установщик.
- Запустите программу и проверьте, что в списке адаптеров есть ваш Wi-Fi или кабельное подключение с живым графиком активности. Если список пуст, перезагрузите компьютер и запустите программу с правами администратора.
Частые вопросы
Это законно?
Сама программа законна и свободно скачивается, в том числе из России. Незаконен перехват чужой переписки: записывать трафик можно на своём устройстве и в своей сети, а в чужой — с разрешения владельца.
Увижу ли я пароли и сообщения?
Нет, если сайт или приложение работает по защищённому соединению, а так работает почти всё. Видны адреса серверов, имена доменов из запросов DNS, время и объём обмена. Открытым текстом сегодня передают разве что старые устройства внутри локальной сети.
Можно ли посмотреть, чем занимается соседний компьютер?
В обычной сети через коммутатор или роутер — нет: до вашего адаптера доходит только ваш трафик и общие широковещательные запросы. Нужен или особый режим работы Wi-Fi-адаптера, или настроенное зеркалирование порта на управляемом коммутаторе.
Есть ли русский язык?
Частично. Часть меню и подписей переведена, но названия протоколов, колонок и полей пакетов остаются английскими — это общепринятые сетевые термины, и русских названий у них нет.
Чем Wireshark отличается от сканеров сети?
Сканеры вроде Advanced IP Scanner или Nmap отвечают на вопрос «кто есть в сети и что у него открыто»: они сами отправляют запросы и строят список устройств. Wireshark ничего не рассылает, а слушает и разбирает уже идущий обмен.