Sysinternals Suite — это архив с несколькими десятками утилит для Windows, которые Microsoft раздаёт бесплатно. Начинал их писать Марк Руссинович вместе с Брайсом Когсуэллом ещё в 1990-х, в 2006 году Microsoft купила компанию, и теперь это официальный набор инструментов для тех, кто хочет понять, что именно происходит внутри системы: какие процессы запущены, кто их запустил, что стартует вместе с Windows, какие файлы и ключи реестра трогает программа и куда она ходит по сети.
Главное отличие от встроенного диспетчера задач и «оптимизаторов» — утилиты Sysinternals не чистят и не ускоряют ничего сами. Они показывают правду о системе в таком объёме, который больше нигде не достать, а решение принимаете вы. Ничего устанавливать не нужно: распаковали архив в папку и запускаете нужный файл.
Что входит в Sysinternals Suite
- Process Explorer — диспетчер задач с деревом процессов: видно, кто кого запустил, какие файлы и библиотеки открыты, какой процесс держит флешку и не даёт её извлечь. Подпись каждого файла можно проверить, а сами файлы — отправить на VirusTotal.
- Autoruns — всё, что запускается вместе с Windows: не только папка автозагрузки, но и службы, драйверы, задания планировщика, расширения проводника и браузеров. Лишнее отключается галочкой и так же возвращается.
- Process Monitor — журнал обращений программ к файлам, реестру и сети в реальном времени. Если программа молча падает или «не видит» настройки, здесь видно, какой файл она искала и не нашла.
- TCPView — живой список сетевых соединений с именами процессов, чтобы понять, что именно выходит в интернет.
- RAMMap и VMMap — кто и чем занял оперативную память, когда диспетчер задач показывает «память заполнена», а крупных программ нет.
- Disk2vhd, SDelete, Contig, DiskView — снять образ работающего диска в виртуальный, безвозвратно стереть файлы, дефрагментировать один конкретный файл, увидеть карту диска.
- PsTools — семейство консольных утилит: запуск программ на другом компьютере сети, список и завершение процессов, выключение и перезагрузка удалённых машин.
- ZoomIt, BgInfo, Desktops — мелочи для презентаций и администраторов: лупа и рисование на экране, сведения о компьютере на обоях, несколько рабочих столов.
- Sysmon, Sigcheck, ProcDump, Handle, Strings — инструменты для разбора инцидентов безопасности и падений: журнал событий системы, проверка подписей файлов, дампы зависших процессов.
Все утилиты можно запускать без скачивания прямо из сети Microsoft по адресу вида live.sysinternals.com — удобно на чужом компьютере, где ничего нельзя оставлять. Несколько инструментов — ProcDump, Process Monitor и Sysmon — выпущены и для Linux.
Кому подходит
- Тем, у кого компьютер тормозит, а диспетчер задач показывает только «Система» и «Фоновые процессы»: Process Explorer и Autoruns за полчаса находят виновника.
- Тем, кто подозревает вирус или рекламную программу: подписи, проверка на VirusTotal и полный список автозагрузки дают больше, чем разовый сканер.
- Системным администраторам и поддержке: удалённый запуск через PsExec, журналы Process Monitor, сбор дампов для разработчиков.
- Разработчикам, которым нужно понять, почему их программа не находит файл, падает или не может освободить порт.
Плюсы
- Бесплатно для дома и работы, от самой Microsoft
- Без установки: архив, папка, запуск, или прямо из сети
- Глубина, недоступная диспетчеру задач и «оптимизаторам»
- Регулярные обновления и подробная документация
- Есть версии для ARM64 и несколько утилит для Linux
Минусы
- Интерфейс только на английском, терминология техническая
- Утилиты ничего не делают сами — надо понимать, что отключать
- Код закрыт, при первом запуске нужно принять лицензионное соглашение
- Несколько десятков похожих файлов без оболочки — новичку легко запутаться
Сколько стоит
Набор бесплатный целиком, в том числе для использования в компаниях. Платных версий, подписок и рекламы нет, аккаунт Microsoft не требуется. Единственное условие — лицензионное соглашение, которое каждая утилита просит принять при первом запуске; в сценариях его принимают ключом командной строки. Исходный код не публикуется, перепродавать и выкладывать утилиты на своих сайтах лицензия запрещает.
Как установить
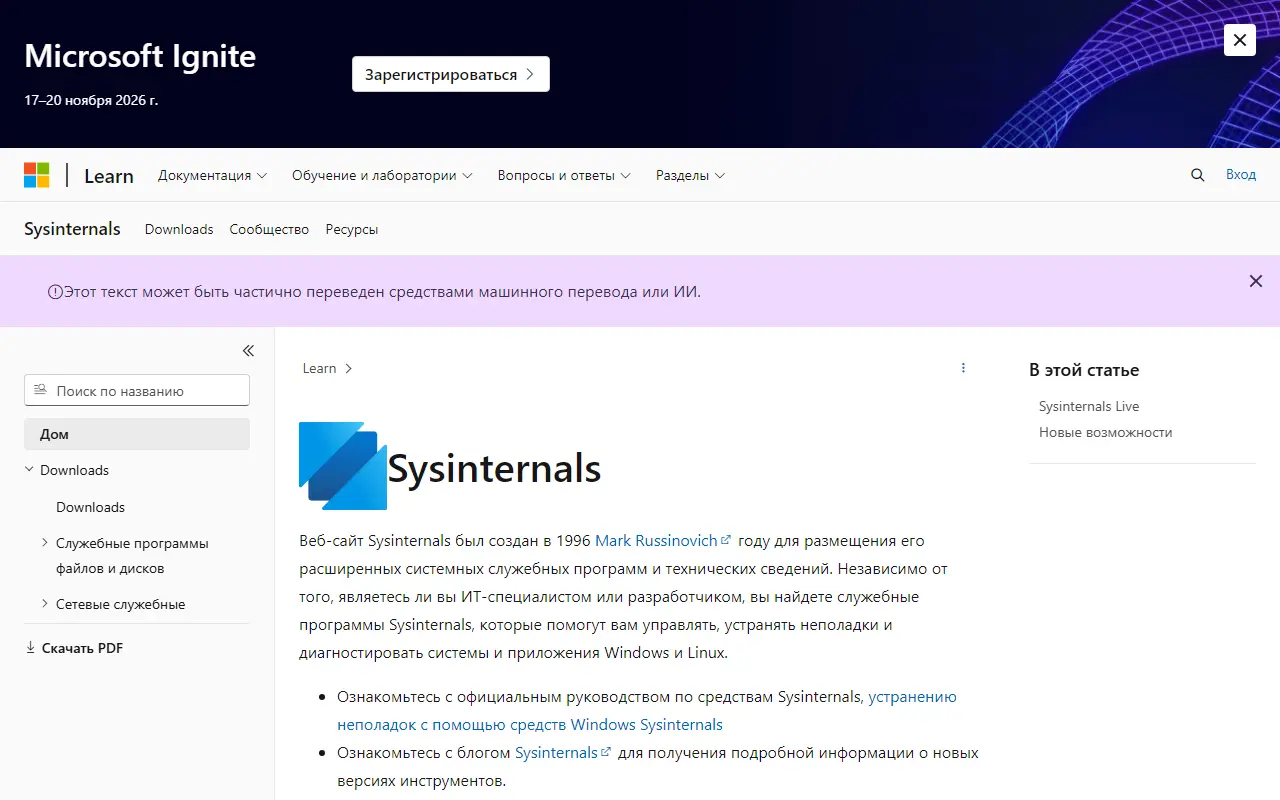
- Откройте раздел Sysinternals на сайте Microsoft Learn и скачайте архив Sysinternals Suite целиком — или зайдите на страницу конкретной утилиты, если нужна только она.
- Распакуйте архив в постоянную папку, например C:\Tools\Sysinternals. Установщика нет: утилиты работают прямо из папки, и так же легко удаляются вместе с ней.
- Запустите нужный файл; для большинства задач — от имени администратора, иначе часть процессов и записей будет скрыта. При первом запуске примите лицензионное соглашение.
- Альтернатива: установите Sysinternals Suite из Microsoft Store — тогда утилиты будут обновляться сами, а запускать их можно из меню «Пуск» или из командной строки по имени.
- Чтобы запускать утилиты из любого окна терминала, добавьте папку в переменную среды PATH в параметрах системы.
Частые вопросы
Безопасно ли пользоваться Sysinternals?
Да, это официальные утилиты Microsoft с цифровой подписью. Опасность только в неосторожных действиях: если отключить в Autoruns системный драйвер или завершить в Process Explorer критический процесс, Windows может перезагрузиться. Отключайте то, что понимаете, и делайте это по одному пункту.
Есть ли русский язык?
Нет, все утилиты на английском и переводов не существует. Документация на сайте Microsoft Learn частично переведена на русский автоматически.
Работает ли в России?
Да, сайт Microsoft Learn и скачивание архива работают без ограничений. Microsoft Store в России доступен с перебоями, поэтому надёжнее скачать архив с сайта.
Чем Sysinternals отличается от утилит NirSoft?
Sysinternals глубже разбирает процессы, автозагрузку, память и сеть и ориентирован на администраторов. NirSoft покрывает бытовые задачи: сохранённые пароли, ключи продуктов, синие экраны, история USB. Наборы дополняют друг друга.
Нужно ли скачивать весь Suite, если нужен только Process Explorer?
Нет. На сайте у каждой утилиты своя страница с отдельным архивом в несколько мегабайт. Весь набор удобнее держать на флешке для ремонта чужих компьютеров.